اصالتسنجی بیگذرواژه
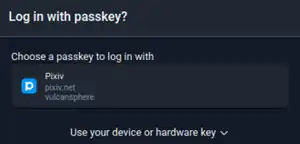
اصالتسنجی بیگذرواژه یا احراز هویت بیگذرواژه (انگلیسی: Passwordless authentication) یک روش اصالتسنجی است که در آن یک کاربر میتواند بدون وارد کردن (و بهیاد سپردن) یک گذرواژه یا هر رمز مشترک دانشمحور دیگری، وارد یک سامانهٔ رایانهای شود. در بیشترِ پیادهسازیهای رایج، از کاربران خواسته میشود تا شناسهٔ عمومی خود (نام کاربری، شماره تلفن، آدرس ایمیل و …) را وارد کنند و سپس فرایند اصالتسنجی را با ارائهٔ یک اثبات هویت امن از طریق یک دستگاه ثبتشده یا نشان تکمیل نمایند.
روشهای اصالتسنجی بیگذرواژه معمولاً بر زیرساخت رمزنگاری کلید عمومی متکی هستند، جایی که کلید عمومی در هنگام نامنویسی به سرویس اصالتسنج (کارگزار راه دور، کاربرد یا وبگاه) ارائه میشود. در مقابل، کلید خصوصی روی دستگاه کاربر (رایانه شخصی، تلفن هوشمند یا یک سختافزار امنیتی خارجی) نگهداری میشود و تنها با ارائهٔ یک امضای زیستسنجی یا یک عامل اصالتسنجی دیگر که دانشمحور نیست، دسترسپذیر است.[۱]
این عوامل بهطور کلاسیک در دو دسته قرار میگیرند:
- عوامل مالکیت («چیزی که کاربر دارد») مانند یک تلفن همراه، نشان رمز یکبارمصرف، کارت هوشمند یا یک نشانه سختافزاری.
- عوامل ذاتسنجی («چیزی که کاربر هست») مانند اثر انگشتها، پویشهای شبکیه، بازشناسی چهره یا صدا و دیگر شناسههای زیستسنجی.
برخی طراحیها همچنین ممکن است ترکیبی از عوامل دیگر مانند زمینموقعیتیابی، نشانی شبکه، الگوی طراحی رفتاری و ژستها را بپذیرند، به شرطی که هیچ گذرواژهٔ حفظشدنی در میان نباشد.
اصالتسنجی بیگذرواژه گاهی با اصالتسنجی چندعاملی اشتباه گرفته میشود، زیرا هر دو از طیف گستردهای از عوامل اصالتسنجی استفاده میکنند. با این حال، در حالی که اصالتسنجی چندعاملی اغلب بهعنوان یک لایهٔ امنیتی اضافی بر روی اصالتسنجی مبتنی بر گذرواژه به کار میرود، اصالتسنجی بیگذرواژه نیازی به یک راز حفظشدنی ندارد. معمولاً این روش تنها از یک عامل بسیار امن برای تأیید هویت استفاده میکند (برای نمونه، یک نشانهٔ امنیتی خارجی)، که آن را برای کاربران سریعتر و سادهتر میسازد.
هنگامی که هر دو رویکرد بهکار گرفته شوند، اصطلاح «اصالتسنجی چندعاملی بیگذرواژه» مورد استفاده قرار میگیرد. در این حالت، جریانِ اصالتسنجی، بیگذرواژه است و از عوامل پرشمار بهره میبرد که در صورت پیادهسازی صحیح، بالاترین سطح امنیت را فراهم میآورد.
جستارهای وابسته
منابع
- ↑ "[Authentication Security] The End of the Password Era". Penta Security Inc. (in American English). 2025-07-02. Retrieved 2025-07-10.
- اصالتسنجی گذرواژه
- اصالتسنجی
- کاربردهای رمزنگاری
- کنترل دسترسی